RGPD en entreprise : comprendre et appliquer la protection des données
Le RGPD en entreprise concerne toute structure qui utilise des informations sur ses clients, prospects, salariés ou partenaires. Ce guide explique les règles à connaître, les documents à tenir et les premières actions à engager pour protéger les données personnelles.
Pourquoi le RGPD a-t-il été créé ?
Une base clients, un fichier de prospection, un formulaire de contact ou un logiciel de paie suffisent pour traiter des données personnelles. Les TPE, les PME, les associations et les indépendants sont donc concernés au même titre que les grandes entreprises.
Avant le RGPD, les règles européennes étaient dispersées et les pratiques souvent opaques. Le règlement (UE) 2016/679 a créé un cadre commun. Il a été adopté en 2016 et s’applique depuis le 25 mai 2018.
Son objectif tient en trois points : renforcer les droits des personnes, responsabiliser les organisations et harmoniser la protection des données dans l’Union européenne. Pour une entreprise, la conformité ne consiste pas à accumuler des documents. Elle consiste à savoir quelles données sont utilisées, pourquoi elles le sont, qui y accède et combien de temps elles sont conservées.
Voir la vidéo Acadigit consacrée au RGPD.
1. À qui s’applique le RGPD ?
Le RGPD s’applique lorsqu’une organisation effectue un traitement de données à caractère personnel. Sa taille, son statut juridique et son secteur d’activité ne changent pas cette règle.
Il concerne les entreprises établies dans l’Union européenne. Il peut aussi s’appliquer à une organisation située hors de l’Union lorsqu’elle propose des biens ou des services à des personnes qui s’y trouvent ou qu’elle suit leur comportement.
Une TPE est notamment concernée lorsqu’elle :
- gère un fichier de clients ou de prospects ;
- collecte des demandes depuis son site internet ;
- envoie une newsletter ;
- administre les dossiers de ses salariés ;
- utilise un CRM, un logiciel de facturation ou un outil d’analyse d’audience ;
- transmet des informations à un prestataire.
Le règlement protège les personnes qui se trouvent dans l’Union européenne. Il ne se limite pas aux citoyens européens.
2. Données personnelles, traitements et acteurs
Qu’est-ce qu’une donnée personnelle ?
Une donnée personnelle est une information qui permet d’identifier une personne physique, directement ou indirectement. Le nom, l’adresse électronique et le numéro de téléphone sont les exemples les plus visibles. Une adresse IP, un identifiant client, une photographie, une donnée de localisation ou le croisement de plusieurs informations peuvent aussi permettre cette identification.
Le nom d’une société n’est généralement pas une donnée personnelle. Il peut le devenir s’il identifie une personne physique, par exemple un entrepreneur individuel dont le nom commercial reprend le nom patronymique.
Qu’est-ce qu’un traitement ?
Le mot « traitement » couvre presque toute opération réalisée sur des données : collecter, enregistrer, classer, consulter, modifier, transmettre, rapprocher, archiver ou supprimer.
Recevoir une demande dans un formulaire, importer des contacts dans un CRM, envoyer une facture et analyser la fréquentation d’un site sont quatre traitements distincts. Chacun doit avoir un objectif précis et une justification juridique.
Qui porte la responsabilité ?
Le responsable du traitement détermine les finalités et les moyens du traitement. Dans une TPE ou une PME, il s’agit en général de l’entreprise elle-même.
Le sous-traitant traite des données pour son compte : hébergeur, prestataire de paie, CRM, solution d’emailing ou plateforme de formation. Un contrat doit encadrer ce traitement et préciser les obligations de chaque partie.
Le délégué à la protection des données, ou DPO, conseille l’organisation et contrôle la conformité. Sa désignation n’est pas obligatoire pour toutes les entreprises. Elle le devient notamment pour certains organismes publics, pour le suivi régulier et systématique à grande échelle ou pour le traitement à grande échelle de données sensibles.
3. Les principes à respecter
Une démarche de conformité peut être contrôlée à partir de quelques questions simples.
- Licéité, loyauté et transparence. La personne comprend qui utilise ses données, dans quel but et sur quelle base légale.
- Limitation des finalités. Chaque collecte répond à un objectif déterminé. Une adresse obtenue pour envoyer une facture ne rejoint pas automatiquement une liste commerciale.
- Minimisation. Seules les informations utiles sont demandées. Un formulaire de newsletter n’a pas besoin d’une date de naissance ou d’une adresse postale.
- Exactitude. L’entreprise prévoit un moyen de corriger ou de mettre à jour les informations.
- Durée de conservation limitée. Une donnée n’est pas gardée « au cas où ». Une durée ou un critère de suppression est défini pour chaque traitement.
- Intégrité et confidentialité. Les accès sont limités, les comptes sont protégés et les incidents peuvent être détectés.
Le principe de responsabilité, souvent appelé accountability, complète cette liste : l’organisation doit pouvoir démontrer ses choix et les mesures qu’elle applique.
4. Choisir la bonne base légale
Un traitement n’est licite que s’il repose sur l’une des six bases prévues par l’article 6 du RGPD. Le consentement n’est donc ni la seule solution ni toujours la bonne.
- Le consentement convient lorsqu’une personne choisit librement un usage précis, par exemple l’inscription à une newsletter. Il doit pouvoir être retiré aussi facilement qu’il a été donné.
- L’exécution d’un contrat autorise les données nécessaires pour traiter une commande, livrer un produit ou fournir une prestation.
- L’obligation légale couvre notamment certaines conservations comptables, fiscales ou sociales.
- L’intérêt légitime peut justifier un traitement nécessaire à l’activité si les droits et libertés des personnes ne prévalent pas. Cette base demande une mise en balance documentée.
- La sauvegarde des intérêts vitaux concerne les situations où la vie ou l’intégrité d’une personne est en jeu.
- La mission d’intérêt public concerne principalement les organismes chargés d’une mission officielle.
La base légale doit être choisie avant le traitement. Elle détermine aussi certains droits applicables. On ne la change pas après coup uniquement parce qu’elle devient plus pratique.
5. Organiser l’exercice des droits
Le RGPD donne aux personnes plusieurs moyens de garder la maîtrise de leurs informations :
- être informées au moment de la collecte ;
- accéder aux données détenues et en recevoir une copie ;
- faire rectifier des informations inexactes ;
- demander l’effacement lorsque les conditions sont réunies ;
- limiter temporairement certains usages ;
- s’opposer à un traitement, notamment à la prospection commerciale ;
- récupérer certaines données dans un format réutilisable ;
- ne pas subir certaines décisions entièrement automatisées.
L’entreprise doit identifier un point de contact et prévoir une procédure interne. Elle répond en principe dans un délai d’un mois. Ce délai peut être prolongé de deux mois lorsque la demande est complexe ou nombreuse, à condition d’en informer la personne dans le premier mois et de motiver cette prolongation.
Une demande d’effacement n’entraîne pas toujours la suppression de toutes les informations. Une obligation légale de conservation ou la défense d’un droit en justice peut justifier le maintien de certaines données. La réponse doit alors expliquer ce refus.
6. Les obligations concrètes de l’entreprise
La conformité commence par une cartographie. Il faut recenser les usages réels avant de rédiger des documents.
Tenir un registre des traitements
Le registre indique pour chaque activité la finalité, les catégories de personnes et de données, les destinataires, les durées de conservation, les transferts éventuels hors de l’Union européenne et les mesures de sécurité.
Le RGPD prévoit une dérogation limitée pour certaines organisations de moins de 250 salariés. Elle ne couvre pas les traitements réguliers, susceptibles de présenter un risque ou portant sur des catégories particulières de données. En pratique, la gestion des clients, des salariés ou de la prospection n’est pas occasionnelle. Un registre adapté reste donc l’outil de départ le plus sûr pour une TPE ou une PME.
Informer au bon endroit
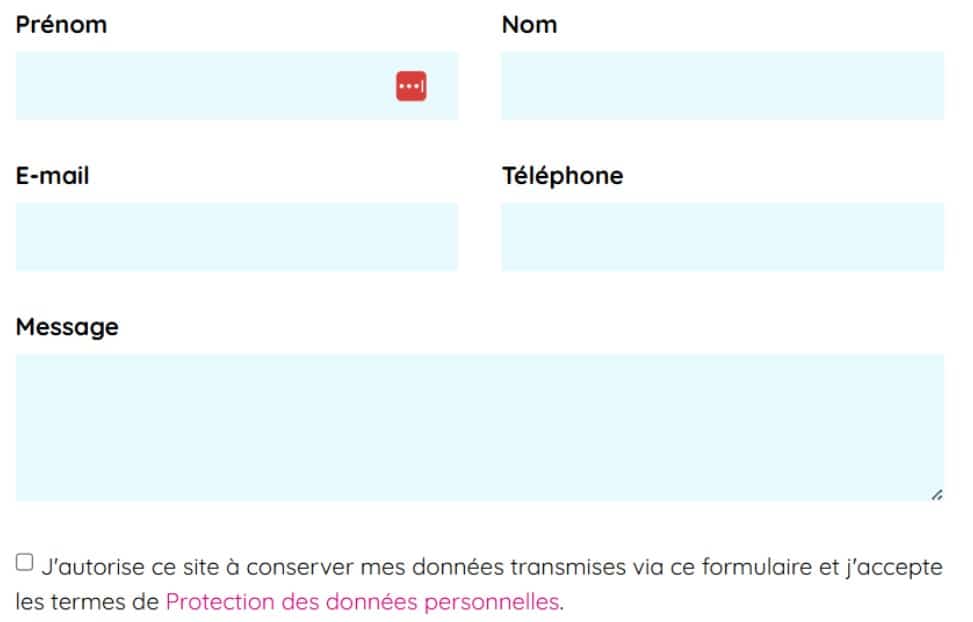
Une politique de confidentialité générale ne remplace pas l’information au moment de la collecte. Chaque formulaire doit préciser au minimum l’objectif, la base légale, les destinataires, la durée ou son critère, les droits et le moyen de les exercer.
La politique de confidentialité d’Acadigit illustre la présentation de ces informations. Elle doit cependant toujours être adaptée aux traitements réels de l’organisation.
Encadrer les prestataires
Avant de choisir un outil, l’entreprise vérifie où les données sont hébergées, qui peut y accéder, combien de temps elles sont conservées et comment elles peuvent être restituées ou supprimées. Le contrat de sous-traitance doit reprendre les exigences de l’article 28 du RGPD.
Intégrer la protection dès la conception
Le privacy by design consiste à traiter la protection des données dès le début d’un projet. Le privacy by default impose des réglages protecteurs par défaut. Un formulaire court, des accès limités et une durée de conservation définie avant le lancement coûtent moins cher qu’une correction tardive.
7. Sécurité et violations de données
Le RGPD ne fixe pas une liste unique de mesures techniques. La sécurité doit être adaptée au risque, à la nature des données et aux moyens de l’organisation.
Pour une petite structure, les premières mesures sont souvent très concrètes :
- utiliser des comptes nominatifs et l’authentification multifacteur ;
- limiter chaque accès au besoin réel ;
- mettre à jour les appareils et les logiciels ;
- chiffrer les équipements mobiles et les sauvegardes sensibles ;
- sauvegarder régulièrement puis tester la restauration ;
- former les collaborateurs au hameçonnage et aux erreurs d’envoi ;
- prévoir la fermeture rapide des accès lors d’un départ.
Que faire en cas de violation ?
Une violation est une perte de confidentialité, d’intégrité ou de disponibilité : fichier envoyé au mauvais destinataire, ordinateur perdu, base piratée, suppression accidentelle ou accès injustifié.
Toute violation doit être documentée dans un registre interne. Lorsqu’elle présente un risque pour les droits et libertés des personnes, le responsable du traitement la notifie à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance. Si le risque est élevé, les personnes concernées doivent aussi être informées sans tarder, sauf exception prévue par le règlement.
Le sous-traitant, lui, alerte le responsable du traitement dans les meilleurs délais. Le contrat doit prévoir ce circuit.
8. Contrôles et sanctions
En France, la CNIL accompagne les organisations, contrôle les traitements et peut imposer des mesures correctrices. Elle peut notamment prononcer un rappel à l’ordre, une injonction de mise en conformité, une limitation du traitement ou une amende.
L’article 83 du RGPD prévoit deux plafonds :
- jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial total de l’exercice précédent, le montant le plus élevé étant retenu ;
- jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial total pour les violations les plus graves, le montant le plus élevé étant retenu.
Ces plafonds ne sont pas des amendes automatiques. L’autorité tient compte de la gravité, de la durée, du nombre de personnes touchées, des mesures prises et de la coopération de l’organisation.
Pour une TPE ou une PME, le premier enjeu reste opérationnel : éviter la perte de données, l’arrêt de l’activité, la défiance des clients et le temps consacré à gérer un incident mal préparé.
9. Un plan d’action RGPD en sept étapes
- Recenser les traitements. Interroger chaque fonction : commerce, comptabilité, RH, communication, support et site internet.
- Supprimer les collectes inutiles. Retirer les champs sans usage défini et les fichiers conservés sans raison.
- Associer une finalité et une base légale. Écrire pourquoi chaque traitement existe avant de chercher un fondement.
- Fixer les durées. Prévoir l’archivage, la suppression et la révision périodique.
- Mettre à jour l’information. Revoir les formulaires, la politique de confidentialité et la procédure d’exercice des droits.
- Contrôler les prestataires et les accès. Relire les contrats, les lieux d’hébergement et les autorisations internes.
- Préparer l’incident. Nommer les personnes à prévenir, créer le registre des violations et tester le circuit de décision.
Acadigit a appliqué cette démarche à ses propres activités : cartographie des traitements, registre, mesures de sécurité et politique de confidentialité. Cet exemple sert de support concret pendant la formation RGPD.
À retenir
Le RGPD demande d’abord de connaître ses données. Une entreprise doit pouvoir expliquer ce qu’elle collecte, pourquoi elle le fait, combien de temps elle conserve l’information et avec qui elle la partage.
La conformité n’est pas figée. Un nouveau logiciel, un formulaire modifié, une campagne de prospection ou un changement de prestataire peuvent créer un nouveau traitement. Le registre et les mesures de sécurité doivent suivre ces évolutions.
Commencez par les usages les plus sensibles ou les plus fréquents. Un registre simple et tenu à jour, des accès maîtrisés et une procédure de réponse valent mieux qu’un dossier volumineux qui ne décrit pas les pratiques réelles.
Questions fréquentes sur le RGPD en entreprise
Le RGPD s’applique-t-il aux TPE et aux indépendants ?
Oui. Le règlement s’applique dès qu’une activité traite des données personnelles. Une base clients, un formulaire de contact ou un fichier de prospection suffit.
Faut-il toujours demander le consentement ?
Non. Le consentement est l’une des six bases légales. Un contrat, une obligation légale ou un intérêt légitime peuvent justifier un traitement selon le contexte.
Une entreprise de moins de 250 salariés doit-elle tenir un registre ?
La dérogation prévue par le RGPD est étroite. Elle ne couvre pas les traitements réguliers, risqués ou portant sur des données sensibles. Comme la gestion des clients, des salariés et de la prospection est régulière, un registre adapté est généralement nécessaire.
Dans quel délai répondre à une demande d’accès ?
Le délai normal est d’un mois. Il peut être prolongé de deux mois pour une demande complexe ou nombreuse, avec information et justification dans le premier mois.
Quand faut-il notifier une violation à la CNIL ?
La notification est requise lorsque la violation présente un risque pour les droits et libertés des personnes. Elle intervient dans les meilleurs délais et, si possible, sous 72 heures. Toute violation doit être documentée en interne, même lorsqu’elle n’est pas notifiée.
Le RGPD impose-t-il de nommer un DPO ?
Pas à toutes les entreprises. La désignation est obligatoire dans certains cas précis, notamment pour le suivi régulier et systématique à grande échelle ou le traitement à grande échelle de données sensibles. Elle peut rester utile volontairement.
Références officielles
- EUR-Lex — Règlement (UE) 2016/679, texte intégral
- CNIL — Le règlement général sur la protection des données
- CNIL — Les six grands principes du RGPD
- CNIL — Les droits des personnes sur leurs données
- CNIL — Violations de données : les règles à suivre
- Service public — RGPD : quelles obligations pour les entreprises ?
QCM : tester ses connaissances
Question 1 — Une donnée personnelle est :
- uniquement une information confidentielle ;
- une information qui identifie directement ou indirectement une personne physique ;
- uniquement une donnée financière.
Question 2 — Le consentement est :
- obligatoire pour tous les traitements ;
- l’une des six bases légales prévues par le RGPD ;
- inutile lorsqu’une entreprise est petite.
Question 3 — Le délai normal pour répondre à une demande d’accès est de :
- 72 heures ;
- un mois ;
- un an.
Question 4 — Une violation présentant un risque pour les personnes doit être notifiée à la CNIL :
- si possible sous 72 heures ;
- à la clôture comptable ;
- uniquement si plus de 1 000 personnes sont touchées.
Question 5 — Qui détermine les finalités et les moyens d’un traitement ?
- le responsable du traitement ;
- la personne concernée ;
- le fournisseur d’accès à internet.
Réponses : 1→2 · 2→2 · 3→2 · 4→1 · 5→1
Exercices pratiques
Exercice 1 — Cartographier un traitement. Choisissez un formulaire de votre site. Notez les données collectées, la finalité, la base légale, les destinataires, la durée de conservation et les personnes qui y accèdent.
Exercice 2 — Réduire la collecte. Relisez les champs du formulaire. Pour chacun, demandez-vous ce qui empêcherait le service de fonctionner si ce champ disparaissait. Supprimez les champs sans justification claire.
Exercice 3 — Préparer une demande d’accès. Décrivez qui reçoit la demande, où rechercher les données, qui valide la réponse et comment prouver la date d’envoi.
Exercice 4 — Réagir à un incident. Un collaborateur envoie un fichier clients au mauvais destinataire. Listez les mesures immédiates, les informations à consigner et les critères utilisés pour décider d’une notification à la CNIL.
Ce contenu est pédagogique. Il ne remplace pas un conseil juridique adapté à votre situation et à vos traitements.